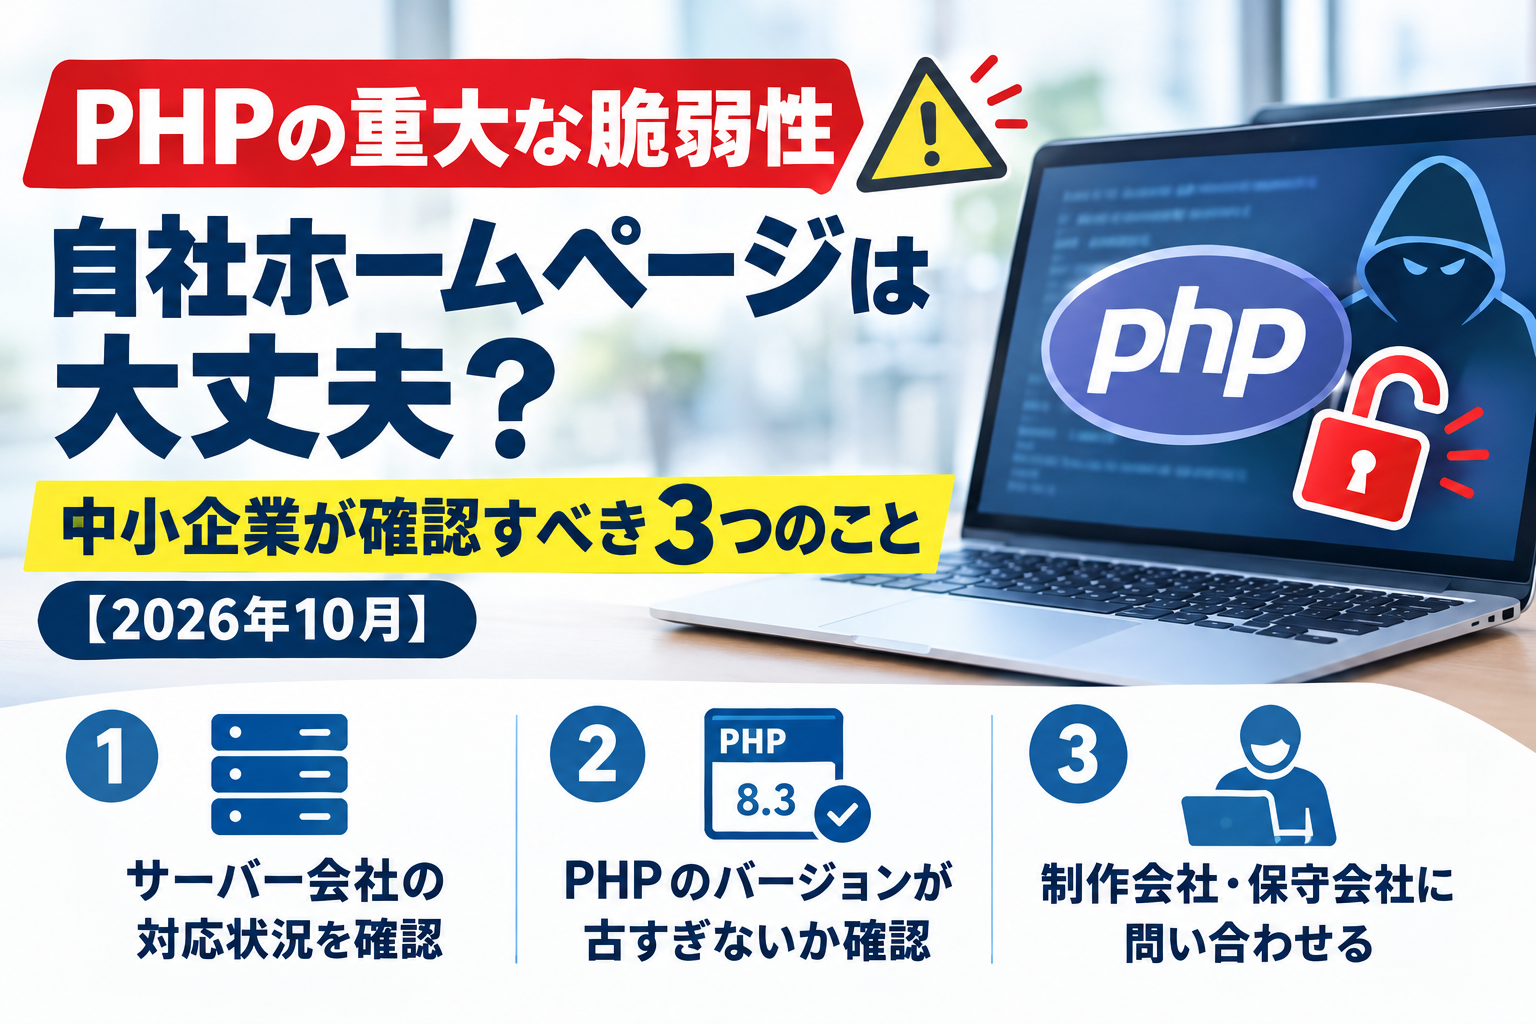
2026年10月、ホームページを動かすプログラム「PHP」に、重大な脆弱性(セキュリティ上の弱点)が見つかったことをご存じでしょうか?
WordPressで作られたホームページは、すべてこのPHPで動いています。
修正されていないPHPを使っていると、条件によっては、ログインしていない第三者にホームページを乗っ取られるおそれがあります。
一方で、主なレンタルサーバー会社の多くは10月22日までにサーバー側の修正を終えており、多くの場合、利用者がPHPそのものを直す必要はありません。
この記事では、
- PHPとは何か、何が起きたのか
- 自社のホームページが対象かどうかの見分け方
- 経営者が確認すべき3つのこと
をわかりやすく解説します。
そもそもPHPとは?
PHP(ピーエイチピー)は、ホームページの裏側で動いているプログラムの言葉(プログラミング言語)です。
見る人に合わせてページの中身を組み立てたり、問い合わせフォームに入力された内容を受け付けたりする役割があります。
お店にたとえると、ホームページの画面が「売り場」だとしたら、PHPは「バックヤードで働く店員さん」のようなものです。
今回の脆弱性は、そのバックヤードの「裏口の鍵」に欠陥が見つかったようなもので、外から勝手に入り込まれるおそれがあります。
WordPressもPHPで作られているため、WordPressのホームページはPHPがなければ動きません。
JPCERT/CCも、PHPは国内で広く使われていると指摘しており、今回のニュースが大きく扱われているのはそのためです。
ふだんは目に見えない部分なので、自社のホームページでPHPを誰が管理しているのか、この機会に確認しておきましょう。
何が起きた?
2026年10月21日、PHPの開発元が、重大な脆弱性2件を修正した新しいバージョンを公開しました。
| 項目 | 内容 |
|---|---|
| 何が起きる? | 条件によっては、ログインなしで、外部からサーバー上のプログラムを実行されるおそれがある(ホームページの改ざん、データの持ち出しなど) |
| 深刻度 | 10点満点で9.2(最も深刻な「緊急」レベル) |
| 対象 | PHPを使ってホームページなどを動かしている環境 |
| 修正版 | PHP 8.5.12・8.4.27・8.3.36・8.2.35 |
| 名称 | CVE-2026-109618、CVE-2026-109619(「PHP2shell」とも呼ばれています) |
国のIPA(情報処理推進機構)やJPCERT/CCも、注意喚起を出しています。
レンタルサーバー大手のロリポップ!は、この脆弱性を狙ったとみられるアクセスを確認したと公表しています。
つまり、PHPを使っているホームページは、「修正が済んでいるか」をすぐに確認する必要があります。
自社のホームページは対象?
まずは、自社のホームページがどうやって作られ、どこで動いているかを確認しましょう。
| ホームページの作り方 | 対象か | 対応する人 |
|---|---|---|
| WordPressなどで作り、 レンタルサーバー(エックスサーバー、ConoHa WINGなど)に置いている | 対象の可能性が高い | サーバー会社(PHPの修正) 自社または制作会社(確認) |
| 制作会社に作ってもらい、管理も任せている | 対象の可能性あり | 制作会社 |
| Wix・ペライチ・BASEなどのサービスで作った | 利用者がPHPを触れない仕組み | サービス会社(公式のお知らせを確認) |
| 自社でVPS・専用サーバーを借りて管理している | 対象の可能性が高い | 自社(PHPを自分で更新する必要あり) |
「どこのサーバーで動いているかわからない」という場合は、ホームページを作った制作会社や、担当していた社員に確認しましょう。
サーバー代の請求書や、クレジットカード・口座の引き落とし明細から、契約しているサーバー会社がわかることもあります。
自社でサーバーを管理している場合は、すぐに修正版への更新が必要です。
確認①:サーバー会社の対応状況
主なレンタルサーバー会社の対応状況は、次のとおりです(2026年10月23日朝時点・各社の公式のお知らせより)。
| サーバー会社 | 対応状況 | 利用者がやること |
|---|---|---|
| エックスサーバー(XServerビジネス・シン・レンタルサーバーも同様) | PHP 5.6〜8.5は修正済み(5.5以下は対応中) | PHPの切り替えの指示はなし |
| さくらのレンタルサーバ | 選べるすべてのPHPバージョンで対応完了 | 緊急の対応は不要(サポート中の最新版への移行の検討を案内) |
| ロリポップ! | すべてのバージョンで修正を適用 | PHP 8.2以降への切り替えと、サイトの動作確認をお願い |
| ConoHa WING | 10月22日20時45分に完了 | PHPの切り替えは不要 |
| お名前.com レンタルサーバー | 10月22日20時45分に完了 | PHPの切り替えは不要 |
| KAGOYA | レンタルサーバーは「10月22日24時(23日0時)に完了見込み」と案内(23日朝の時点で完了のお知らせはなし) ほかのプランは対応方針を調整中 | 公式のお知らせで最新状況を確認 |
| CPI | 修正版が出ているバージョンは対応中(適用状況は追って案内) | 修正を適用できないバージョンは、利用者がPHPの設定を変える緩和策を案内(制作会社などに相談を) |
ConoHa WINGとお名前.comは、修正後も、画面に出るPHPのバージョン番号が古いまま(例:8.5.11)の場合があると案内しています。
番号が古く見えても、修正は入っています。
ロリポップ!は、修正にあわせて一部の機能を止めているため、問い合わせフォームやファイルのアップロードが正しく動くか確認するよう呼びかけています。
表にないサーバー会社を使っている場合は、その会社の公式サイトの「お知らせ」や「メンテナンス情報」を確認してください。
つまり、レンタルサーバーを使っている会社の多くは、PHPそのものの修正はサーバー会社が済ませています。
ただし、サーバー会社の修正が済んでいても、それで終わりではありません。
次の2つも確認しておきましょう。
確認②:PHPのバージョンが古すぎないか
サーバー会社が修正を入れてくれても、PHPのバージョンが古いままだと安心はできません。
PHPは、バージョンごとに、開発元がセキュリティの修正を出す期限が決まっています。
| バージョン | セキュリティ修正の期限(PHP公式) |
|---|---|
| 8.5 | 2029年12月31日 |
| 8.4 | 2028年12月31日 |
| 8.3 | 2027年12月31日 |
| 8.2 | 2026年12月31日(年末で終了) |
| 8.1以前 | すでに終了 |
8.1以前は、PHP公式のサポートがすでに終わっていて、今回も正式な修正版(新しいバージョン)は出ていません。
今回は各サーバー会社が独自の修正などで対応しましたが、今後また弱点が見つかったときに、同じように守られるとは限りません。
IPAも、8.1以前を使っている場合は、サポートが続いているバージョンへの更新を検討するよう呼びかけています。
8.2も年末でサポートが終わるので、8.3以降への切り替えを計画しておくと安心です。
バージョンの確かめ方
WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」タブ→「サーバー」の中の「PHPバージョン」で確認できます。
サーバー会社の管理画面(コントロールパネル)でも、確認や切り替えができます。
切り替えるときの注意
PHPのバージョンを上げると、古いテーマやプラグインが動かなくなり、ホームページが表示されなくなることがあります。
切り替える前にバックアップを取り、できれば制作会社に相談しながら進めましょう。
画面が真っ白になるなどの不具合に備えて、管理画面で元のバージョンにすぐ戻せるかも、事前に確認しておくと安心です。
あわせて、WordPress本体・テーマ・プラグインが最新になっているか、長い間更新が止まっているものがないかも確認してください。
確認③:制作会社・保守会社への問い合わせ
ホームページの管理を制作会社に任せている場合は、次のような文面で状況を聞いてみましょう。
保守契約を結んでいない場合は、確認や対応が有料になることもあります。
まずは「今どうなっているか」を把握することから始めましょう。
制作会社と連絡がつかないときは
制作会社と連絡がつかない場合は、契約しているサーバー会社に問い合わせるか、ホームページの保守を行っている業者に相談しましょう。
IPAは、長い間更新していないシステムについて、運用を続ける必要があるかを見直すよう求めています。
ほとんど使っていない古いホームページなら、公開をやめることも選択肢のひとつです。
乗っ取られたときのサイン
警察庁は、ホームページが改ざんされていないかを確かめる方法として、次のような点を挙げています。
- Googleなどで「site:自社のドメイン」(例:site:example.co.jp)と検索して、見覚えのないページが出てこないか
- 問い合わせフォームなどの画面が、いつもと違う表示になっていないか
- サーバーの記録(アクセスログ)に不審なアクセスがないか
※検索で不審なページが見つからなくても、改ざんされていないとは限りません。
不安がある場合は、サーバー会社や保守会社に、アクセスログやファイルの状態を確認してもらいましょう。
このほか、ホームページを開くと別の怪しい通販サイトなどに飛ばされる手口も、JPCERT/CCが実際の事例として報告しています。
改ざんされると、無関係の画像やメッセージが載せられたり、ホームページを見た人がウイルスに感染したりするおそれがあります。
おかしいと思ったら
警察庁は、改ざんの被害にあった場合の対応として、次のような点を示しています。
- すぐにホームページの公開を止める(サーバー会社・制作会社に連絡)
- アクセスログなどの記録を残す
- 管理画面やサーバーのパスワードを変える
- 記録を持って、警察に相談する
実際の止め方や記録の残し方はサーバーによって違うので、まずはサーバー会社や保守会社に連絡して相談しましょう。
慌ててファイルを消したり、サーバーを初期化したりすると、原因を調べるための記録が消えてしまうので注意しましょう。
便乗した詐欺・営業に注意
大きなニュースに便乗した詐欺には注意が必要です。
たとえば、次のような連絡には気をつけましょう。
- 「至急、PHPの脆弱性対策が必要です」と、ログイン画面へのリンクを送ってくるメール
- 「無料で診断します」と言って、サーバーや管理画面のパスワードを聞き出そうとする電話
- 不安をあおって、高額な「緊急対策」を契約させようとする営業
サーバー会社の対応は、メールのリンクからではなく、自分でサーバー会社の公式サイトを開いて確認しましょう。
詐欺メールの手口は 最近急増しているビジネスメール詐欺・LINE詐欺とは でも解説しています。
相談先と使える補助金
相談先
| 相談先 | 内容 |
|---|---|
| IPA 企業組織向けサイバーセキュリティ相談窓口 | 被害が起きたときの初動の相談(メールで受付) |
| 宮崎県警察 サイバー企画課・サイバー捜査課 | 電話 0985-31-0110(県警本部) 緊急でない通報・相談は、警察庁のオンライン窓口でも受付 |
| 鹿児島県警察 警察相談専用電話 | #9110(または 099-254-9110) 24時間受付・サイバー犯罪の相談も可 |
セキュリティ対策に使える補助金
セキュリティ対策サービスの導入には、デジタル化・AI導入補助金(旧IT導入補助金)の「セキュリティ対策推進枠」が使える場合があります。
| 項目 | 内容 |
|---|---|
| 対象 | IPAの「サイバーセキュリティお助け隊サービス」のうち、 事務局に登録されたサービスの利用料(最大2年分) |
| 補助額 | 5万円〜150万円 |
| 補助率 | 中小企業1/2以内、小規模事業者2/3以内 |
| 締切 | 6次締切は2026年10月30日(金)17時 |
7次以降は、申請の要件が変わる予定です。
詳しくは デジタル化・AI導入補助金の解説記事 や、公式サイトのセキュリティ対策推進枠のページをご覧ください。
まとめ
- 2026年10月、PHPに重大な脆弱性が見つかり、10月21日に修正版が公開された
- 主なレンタルサーバー会社は、10月22日までにサーバー側の修正をおおむね終えている
- 自社では「サーバー会社の対応」「PHPのバージョン」「制作会社への確認」の3つをチェックする
- PHP 8.1以前を使っているなら、新しいバージョンへの切り替えを計画する
- 便乗した詐欺に注意し、情報は公式サイトで確認する
ホームページは「作ったら終わり」ではなく、定期的な手入れが必要です。
ふだんから定期的にPHPやWordPressの更新状況を確認し、今回のような大きなニュースがあったときは、すぐにサーバー会社の公式のお知らせを確認しましょう。
パソコンまわりの基本対策は 会社のITセキュリティ基本対策 で解説しています。
※本記事は、2026年10月23日時点のPHP公式・IPA・JPCERT/CC・警察庁および各レンタルサーバー会社の公表情報をもとに、概要をわかりやすく解説することを目的として作成しています。
個別のホームページの状況については、契約しているサーバー会社や制作会社、専門家にご確認ください。